Diseño de iluminación interior: luz, confort y eficiencia
10/04/2022
Diseño de interiores: método para espacios funcionales y saludables
25/04/2022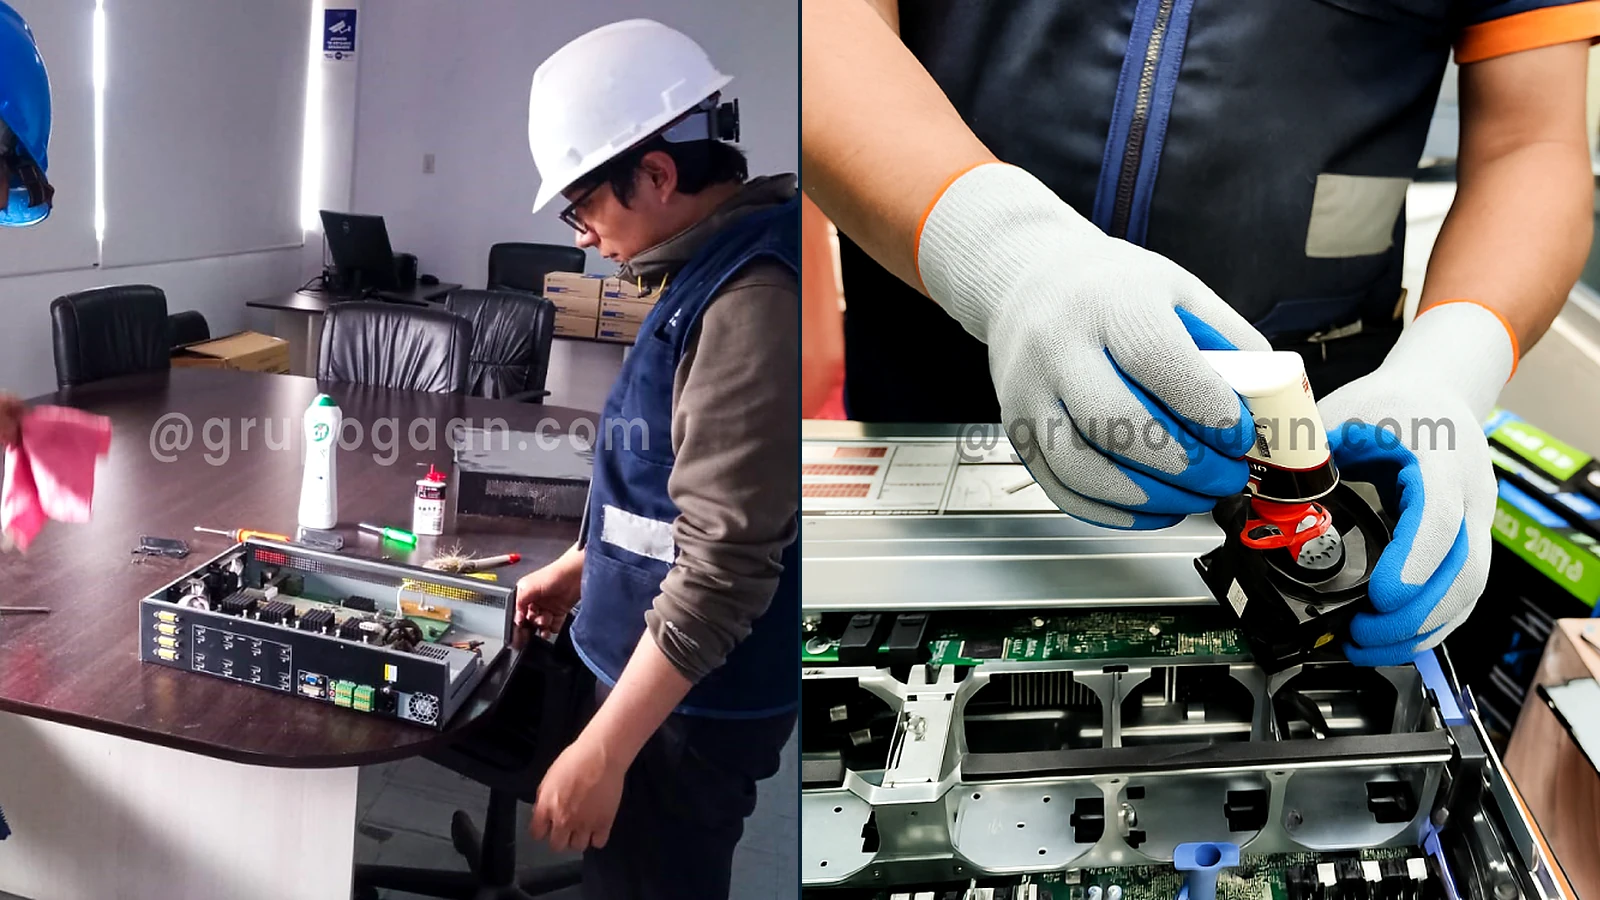
OBJETIVO EMPRESARIAL
Conservar disponibilidad, seguridad y desempeño verificable
El mantenimiento preventivo de equipos TI es un proceso controlado: parte del inventario y la criticidad, establece una ventana de trabajo, protege la información, ejecuta tareas autorizadas, valida el servicio y deja evidencia. No se reduce a retirar polvo ni debe aplicarse con la misma frecuencia a todos los activos.
ANTES DE INTERVENIR
1. Inventario, criticidad y condición inicial
Una tarea preventiva solo puede controlarse si el activo está identificado y se conoce qué servicio sostiene. El plan debe relacionar equipo, ubicación, responsable, fabricante, modelo, número de serie, garantía, sistema operativo o firmware, dependencias, respaldo y nivel de criticidad.
Qué se mantiene
Estación, portátil, servidor, almacenamiento, UPS, periférico, appliance o equipo de red.
Qué puede afectarse
Aplicación, usuarios, datos, comunicaciones, seguridad o proceso institucional dependiente.
Qué podría fallar
Indisponibilidad, pérdida de datos, degradación, incompatibilidad, vulnerabilidad o daño físico.
Cómo se recupera
Respaldo verificado, repuesto, redundancia, reversión, soporte del fabricante y responsable de decisión.
MANTENIMIENTO INTEGRAL
2. Hardware, software, firmware y protección de datos
Condición física
- Inspección de daño, humedad, polvo y ventilación.
- Limpieza con métodos compatibles con el fabricante.
- Revisión de ventiladores, disipadores y flujo de aire.
- Conectores, cableado, fijaciones y elementos removibles.
Salud del equipo
- Temperaturas, registros y alertas de hardware.
- Estado de discos, arreglos, memoria y fuentes.
- Baterías, autonomía, ciclos y condición de UPS.
- Capacidad disponible y tendencias de crecimiento.
Software y firmware
- Versiones, soporte y compatibilidad.
- Parches priorizados por riesgo y exposición.
- Pruebas previas, despliegue controlado y verificación.
- Respaldo de configuración y plan de reversión.
Seguridad y datos
- Protección de endpoints, registros y alertas.
- Copias de seguridad y prueba real de restauración.
- Privilegios, cuentas de servicio y accesos técnicos.
- Custodia y sanitización al retirar soportes.
Las tareas concretas dependen de la plataforma. Un servidor con discos redundantes requiere revisar el estado del arreglo y sus registros; una estación de trabajo exige validar almacenamiento, actualizaciones, seguridad y experiencia del usuario; una UPS demanda inspección eléctrica y evaluación de baterías bajo procedimientos seguros.
CAMBIO CONTROLADO
3. Secuencia profesional de intervención
Preparar
Alcance, autorización, ventana, responsables, herramientas, repuestos, respaldo y criterio de abortar.
Diagnosticar
Estado inicial, alertas, versiones, temperaturas, capacidad, errores y prueba funcional antes de cambiar.
Intervenir
Tareas físicas y lógicas registradas, control de componentes, actualización progresiva y manejo seguro.
Validar
Arranque, servicio, comunicaciones, registros, rendimiento, respaldo, monitoreo y aceptación del responsable.
La gestión empresarial de parches comprende identificar, priorizar, adquirir, instalar y verificar actualizaciones. Por eso una actualización no debe considerarse terminada cuando “se instaló”: debe confirmarse su versión, el funcionamiento del servicio, la ausencia de errores críticos y la posibilidad de recuperación.
PLAN BASADO EN RIESGO
4. Frecuencia según criticidad, ambiente y telemetría
La periodicidad se determina combinando recomendaciones del fabricante, garantías, historial, condiciones ambientales, nivel de uso, exposición a amenazas, disponibilidad de redundancia y consecuencias de una falla. El monitoreo puede adelantar una intervención y también evitar desmontajes innecesarios.
| Disparador | Qué revisar | Decisión esperada |
|---|---|---|
| Alerta o degradación | Temperatura, disco, memoria, fuente, batería, registro o rendimiento. | Diagnóstico inmediato y acción según impacto. |
| Boletín de seguridad | Producto afectado, severidad, exposición, explotación y mitigaciones. | Priorizar, probar, desplegar o aplicar control compensatorio. |
| Ventana programada | Condición física, versiones, capacidad, respaldo, seguridad y pruebas. | Ejecutar lista autorizada y documentar resultado. |
| Cambio de servicio | Compatibilidad, carga, dependencias, licencias, respaldo y reversión. | Ajustar el plan antes de ampliar o migrar. |
| Fin de soporte | Disponibilidad de parches, garantía, repuestos y compatibilidad. | Renovar, aislar, migrar o aceptar formalmente el riesgo. |
Los equipos más críticos no necesariamente se desmontan con mayor frecuencia; se observan mejor, se respaldan mejor y se intervienen con mayor control. La disponibilidad se protege con monitoreo, redundancia, repuestos, procedimientos y ventanas coordinadas.
CIERRE VERIFICABLE
5. El informe debe demostrar qué cambió y cómo quedó
Identificación
Activo, serie, ubicación, responsable, servicio asociado, fecha y personal que intervino.
Estado inicial
Alertas, versiones, mediciones, capacidad, hallazgos, fotografías y prueba funcional previa.
Actividades
Limpieza, ajustes, componentes, parches, firmware, configuraciones y respaldos realizados.
Resultados
Pruebas posteriores, servicios disponibles, registros revisados y comparación con el estado inicial.
Observaciones
Deficiencias no corregidas, riesgos, restricciones, repuestos y acciones pendientes con prioridad.
Aceptación
Hora de restitución, monitoreo posterior, responsable informado y evidencia de cierre.
Un informe útil permite auditar el trabajo y planificar la siguiente decisión. Frases como “se realizó mantenimiento general” no indican qué se evaluó, qué valores se obtuvieron, qué riesgos permanecen ni si el servicio fue probado.
MÁS ALLÁ DE LA LIMPIEZA
6. Mantenimiento, renovación y retiro seguro
El mantenimiento no extiende indefinidamente la vida útil. Debe revelar cuándo un activo ya no recibe parches, no dispone de repuestos, presenta fallas recurrentes, consume capacidad operativa desproporcionada o no satisface los requisitos actuales. Ese hallazgo alimenta un plan de renovación, migración o aislamiento.
Continuar operando
- Soporte vigente y condición estable.
- Capacidad suficiente y riesgo controlado.
- Repuestos y recuperación disponibles.
- Mantenimiento económicamente justificable.
Renovar o migrar
- Fin de soporte o incompatibilidad.
- Fallas repetitivas o capacidad insuficiente.
- Riesgo elevado sin mitigación sostenible.
- Costo total superior a una transición planificada.
Retirar con seguridad
- Inventario y autorización de baja.
- Respaldo o transferencia de información necesaria.
- Sanitización adecuada al medio y sensibilidad.
- Cadena de custodia y certificado cuando corresponda.
Actualizar documentación
- Topología, inventario y contratos.
- Licencias, garantías y responsables.
- Dependencias y procedimientos de recuperación.
- Historial de mantenimiento y disposición final.
PREGUNTAS FRECUENTES
Antes de programar el mantenimiento
¿Cada cuánto debe hacerse mantenimiento a los equipos TI?
No hay una frecuencia única. Debe definirse por fabricante, garantía, ambiente, intensidad de uso, telemetría, criticidad, historial y riesgo. Las alertas o boletines pueden adelantar una intervención.
¿Mantenimiento preventivo significa solamente limpieza física?
No. Incluye condición física, salud del hardware, software, firmware, parches, seguridad, respaldo, capacidad, monitoreo, documentación y validación del servicio.
¿Se debe actualizar todo inmediatamente?
Las actualizaciones deben priorizarse por riesgo y exposición. En sistemas relevantes conviene probar compatibilidad, definir una ventana, respaldar, contar con reversión y verificar el resultado.
¿Un respaldo exitoso garantiza que los datos pueden recuperarse?
No necesariamente. La evidencia más sólida es una restauración probada y documentada, con tiempos y resultados compatibles con las necesidades del servicio.
¿Qué debe entregarse después del servicio?
Inventario intervenido, estado inicial, actividades, versiones y componentes, mediciones, resultados posteriores, hallazgos, riesgos, recomendaciones y aceptación del responsable.
REFERENCIAS TÉCNICAS
Fuentes consultadas
- NIST SP 800-40 Rev. 4: planificación de la gestión empresarial de parches como mantenimiento preventivo de tecnología.
- CISA — StopRansomware Guide: inventario de activos, parchado, respaldos fuera de línea y pruebas periódicas de restauración.
- NIST SP 800-88 Rev. 2: programa y métodos de sanitización de medios según sensibilidad, tecnología y disposición prevista.
- NIST Cybersecurity Framework 2.0: gestión del riesgo, activos y resultados de seguridad durante el ciclo de vida.
DIAGNÓSTICO, MANTENIMIENTO Y SOPORTE
¿Necesita ordenar el mantenimiento de sus equipos TI?
GRUPO GAAN puede levantar el inventario, definir criticidad, intervenir los activos y entregar evidencia técnica con recomendaciones de continuidad y renovación.


